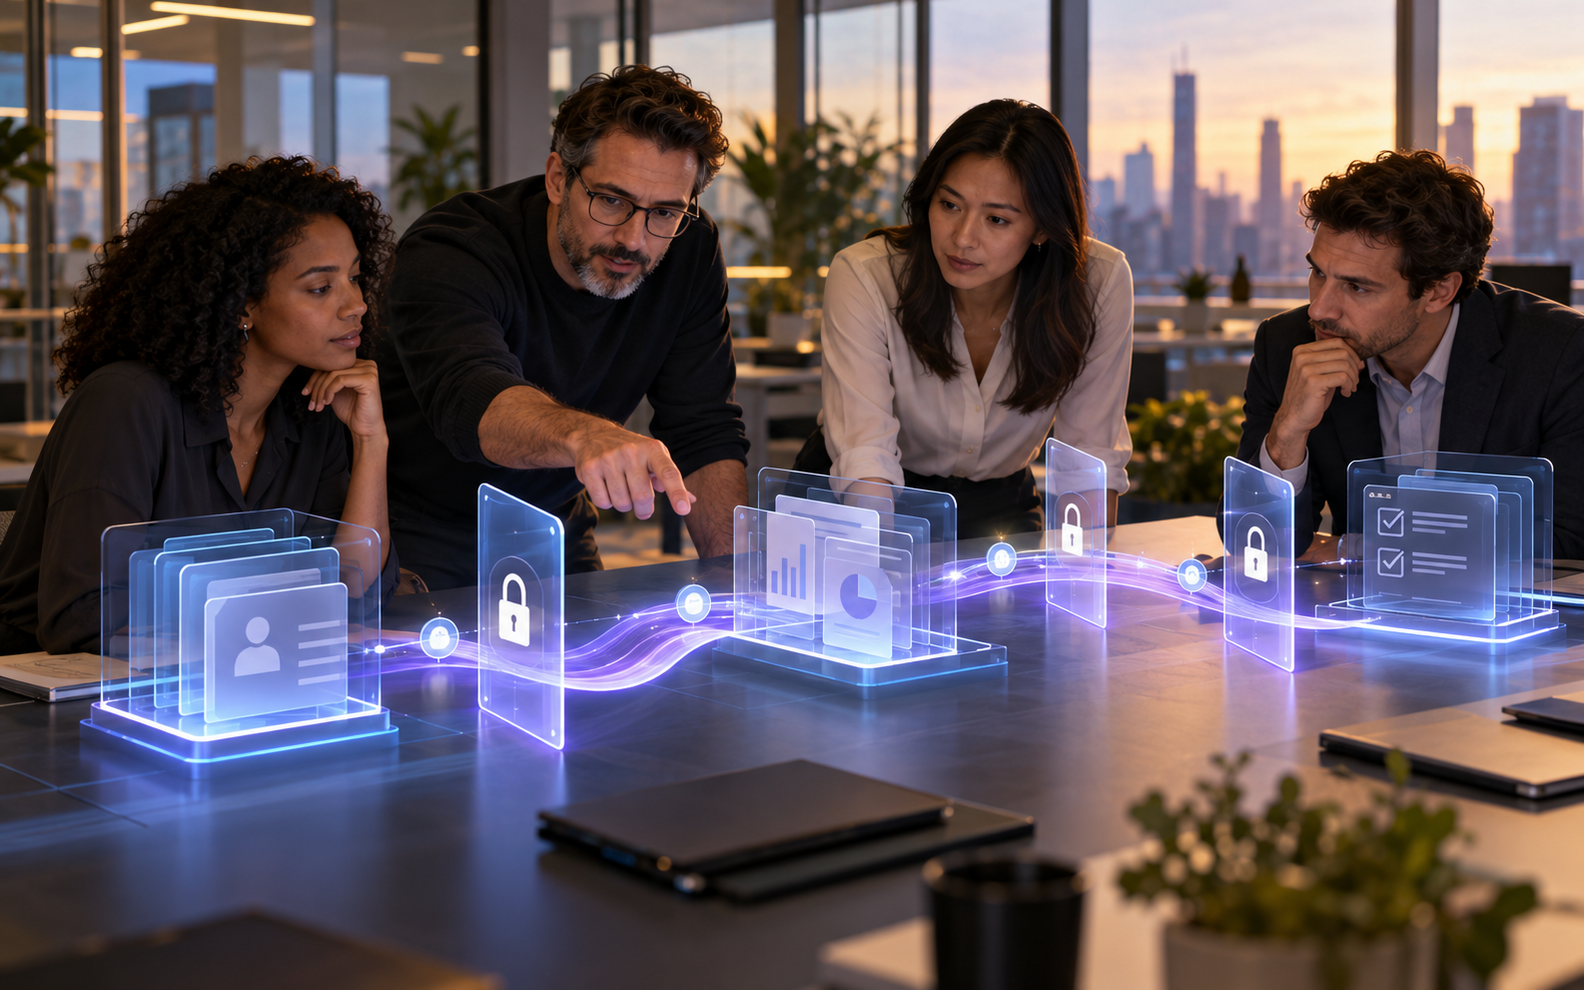
Uma conversa simples pode esconder várias decisões de acesso
Em 9 de outubro de 2026, a Oracle apresentou novas capacidades de gestão de identidade para integrações baseadas no Model Context Protocol, o MCP. O exemplo usado no anúncio parece cotidiano: um analista pede a um assistente que identifique contas com queda nos pedidos e crie tarefas de acompanhamento para seus responsáveis. Para a pessoa, existe uma única solicitação. Para a empresa, há uma sequência de acessos a dados, relatórios e aplicações.
Essa diferença precisa entrar no centro da estratégia de agentes. A interface conversacional reúne o trabalho em uma frase, mas não deveria reunir todas as permissões em uma autorização ampla. Consultar histórico de clientes, ler um relatório comercial e criar uma tarefa são operações distintas. Cada uma alcança um recurso diferente, produz uma consequência própria e pode exigir regras específicas.
O valor do agente está justamente em atravessar essas fronteiras sem obrigar o usuário a repetir etapas manuais. A segurança, porém, depende de preservar as fronteiras por trás da experiência. A conversa pode ser contínua. A autorização precisa continuar granular.
Autenticar a pessoa não autoriza qualquer ação
Muitas empresas ainda tratam identidade e autorização como se fossem a mesma coisa. Confirmar quem está usando o sistema responde apenas à primeira pergunta. Depois disso, é necessário decidir a quais recursos essa pessoa pode chegar, por meio de qual aplicação, durante quanto tempo e para fazer o quê.
O OAuth 2.0 foi criado para permitir acesso limitado a serviços sem entregar as credenciais do usuário à aplicação que solicita o recurso. O token representa um escopo e uma duração. Em linguagem empresarial, isso significa que confiar na identidade do profissional não equivale a conceder acesso irrestrito ao agente que atua em seu nome.
Essa separação se torna mais importante quando a IA transforma linguagem natural em ações. Uma frase pode misturar intenção, contexto e execução. O sistema não deve interpretar a fluência do pedido como prova de autoridade. Precisa decompor o trabalho e verificar a permissão correspondente antes de cada etapa relevante.
MCP conecta ferramentas, mas não substitui governança
O MCP oferece uma forma comum para aplicações de IA descobrirem e utilizarem ferramentas expostas por servidores compatíveis. Isso reduz integrações construídas caso a caso e torna mais fácil conectar relatórios, bancos de dados, serviços internos e aplicativos. A padronização ajuda o agente a compreender o que está disponível e como solicitar uma operação.
A própria especificação de autorização do MCP se apoia em mecanismos do OAuth para proteger recursos. O servidor continua responsável por validar o token e decidir se aquela solicitação pode ser atendida. Portanto, disponibilizar uma ferramenta ao agente não significa conceder automaticamente o direito de utilizá-la em qualquer contexto.
A governança começa antes da conexão. A empresa precisa decidir quais funções merecem ser expostas, quais dados cada função devolve, que escopos serão exigidos e quais operações devem permanecer fora do alcance da automação. Um servidor com ferramentas excessivamente amplas apenas transfere um problema antigo para uma interface mais conveniente.
Ler e agir pertencem a níveis diferentes
O exemplo da Oracle separa a recuperação de um relatório da criação de tarefas em outro aplicativo. Essa distinção é essencial. Ler informações pode revelar dados sensíveis, mas alterar um sistema produz uma consequência operacional. Criar, enviar, aprovar, excluir ou movimentar recursos precisa de controles compatíveis com o impacto.
Uma equipe comercial pode permitir que o agente consulte um relatório aprovado sem abrir acesso genérico ao banco de dados. Depois, pode autorizar a criação de rascunhos de tarefas, mantendo a confirmação humana antes da atribuição definitiva. Em processos mais previsíveis, a criação pode ser automática dentro de regras de valor, volume, horário ou tipo de cliente.
Não existe um único nível correto de autonomia para toda a organização. O desenho deve combinar consequência, reversibilidade e clareza das regras. Uma consulta pode ser liberada com registro. Uma alteração pode exigir confirmação. Uma operação sensível pode permanecer exclusivamente humana. O importante é que essas diferenças estejam no sistema, não apenas em orientações informais.
A permissão deve acompanhar o destino
Quando um fluxo atravessa aplicações, é tentador reutilizar uma credencial poderosa para simplificar a integração. Esse atalho dificulta saber qual sistema recebeu autorização e para qual finalidade. O padrão de indicadores de recurso do OAuth permite que uma solicitação identifique o serviço de destino, ajudando a limitar onde o token poderá ser aceito.
Na prática, o agente que acessa um relatório de vendas não deveria levar a mesma credencial para o aplicativo que cria tarefas. Cada recurso precisa reconhecer o público esperado, os escopos permitidos e a validade do acesso. Se um token vazar ou for usado de maneira inadequada, o alcance do problema fica menor quando a autorização foi delimitada desde o início.
Essa arquitetura também melhora a investigação. Em vez de um registro genérico dizendo que o assistente executou o pedido, a empresa consegue relacionar identidade, aplicação, recurso, permissão e ação. O resultado é uma trilha mais útil para segurança, auditoria e melhoria do próprio processo.
A experiência pode ser simples sem esconder o controle
Governança não exige transformar cada solicitação em uma sequência interminável de janelas de confirmação. Pedidos repetitivos e de baixo risco podem utilizar autorizações previamente definidas. O usuário só precisa ser interrompido quando a ação ultrapassa o escopo esperado, alcança um novo recurso ou produz uma consequência que merece decisão consciente.
Para isso, a empresa deve projetar a autorização a partir do fluxo real. Quais sistemas participam? Que informação passa de um para outro? Em que ponto ocorre uma mudança de estado? Qual ação pode ser desfeita? Quem responde por uma exceção? Essas perguntas permitem criar controles proporcionais sem sacrificar a utilidade.
A interface também precisa explicar o suficiente. Antes de uma ação sensível, o agente pode informar o que pretende executar, em qual sistema e com quais dados. Depois, deve registrar o resultado e indicar eventuais falhas. Transparência operacional é mais valiosa do que um aviso genérico de que a IA poderá acessar informações.
Agentes precisam de identidade própria e responsabilidade atribuída
Uma automação não deveria desaparecer atrás da conta de um funcionário ou de uma credencial compartilhada. A organização precisa distinguir quem solicitou, qual agente intermediou e qual serviço realizou a operação. Essa separação evita que toda atividade pareça ter sido executada diretamente pela pessoa.
Também é necessário definir o responsável organizacional pelo agente. A área de tecnologia pode manter a integração, segurança pode estabelecer políticas e o negócio pode definir a finalidade. Ainda assim, alguém precisa responder pela adequação do fluxo completo, inclusive quando cada componente funciona tecnicamente como previsto.
O controle melhora quando mudanças de permissão deixam rastro. Se uma nova ferramenta for adicionada, um escopo ampliado ou uma confirmação removida, a alteração precisa ter motivo, aprovador e data. A capacidade do agente evolui rapidamente. A documentação de autoridade deve acompanhar essa evolução.
Comece pelo trabalho, não pelo catálogo de ferramentas
O anúncio da Oracle termina com uma orientação prática: começar por um fluxo que as pessoas realmente precisam concluir. Esse ponto evita a construção de agentes capazes de fazer muitas coisas, mas difíceis de controlar e avaliar. Um objetivo delimitado revela quais ferramentas são necessárias e quais permissões podem ser recusadas.
Uma pequena empresa pode aplicar o mesmo princípio sem uma arquitetura complexa. Primeiro, descreve a tarefa de ponta a ponta. Depois, separa consulta, preparação e execução. Em seguida, associa cada etapa ao sistema de origem, à pessoa responsável e à consequência de um erro. Só então decide onde o agente recebe autonomia.
O teste deve observar mais do que a conclusão da tarefa. Convém verificar acessos negados, correções humanas, ações revertidas e situações encaminhadas. Esses sinais mostram se as fronteiras estão bem desenhadas e se o agente sabe parar quando encontra uma condição fora do esperado.
Conclusão
A evolução dos agentes torna a tecnologia mais próxima da maneira como as pessoas trabalham. Em vez de abrir vários sistemas, copiar dados e repetir comandos, o profissional descreve um resultado. Essa simplicidade é valiosa, mas muda o ponto em que o risco aparece. As fronteiras deixam de estar visíveis na tela e passam a depender da arquitetura de identidade, das ferramentas e das regras por trás da conversa.
Uma empresa madura não concede confiança ilimitada porque o agente compreendeu a intenção. Ela preserva permissões por recurso, distingue leitura de ação, limita credenciais e registra cada transição. O usuário pode viver uma experiência contínua enquanto os sistemas mantêm decisões separadas de acesso.
Na minha visão, o agente empresarial mais útil não será aquele que consegue entrar em todos os lugares. Será aquele que conclui o trabalho certo com a menor autoridade necessária e deixa uma trilha compreensível do que fez. Autonomia sem limite parece eficiência apenas até o primeiro erro difícil de explicar.
IA com propósito significa reduzir o esforço humano sem apagar a responsabilidade. A ordem pode ser única. As permissões não devem ser. E a empresa precisa saber, em cada etapa, quem autorizou, qual recurso foi alcançado e qual consequência foi produzida.